Bu Sayfada 5
Otonom yazılım geliştirme platformları inşa ederken bir LLM modeline bash çalıştırma yetkisi vermek iki tarafı keskin bir kılıçtır. Kısıtlanmamış bir coding agent; kazara sistem dosyalarını silebilir, kimlik bilgilerini sızdırabilir veya prompt injection yoluyla iç ağlara sızma vektörü haline gelebilir.
Bu teknik mimari incelemesinde, güvenilmeyen çok turlu AI coding iş akışlarını güvenle çalıştırmak için SuchTedium bünyesinde uygulanan derinlemesine savunma mimarisini ele alıyoruz.
İnteraktif Mimari Genel Bakışı
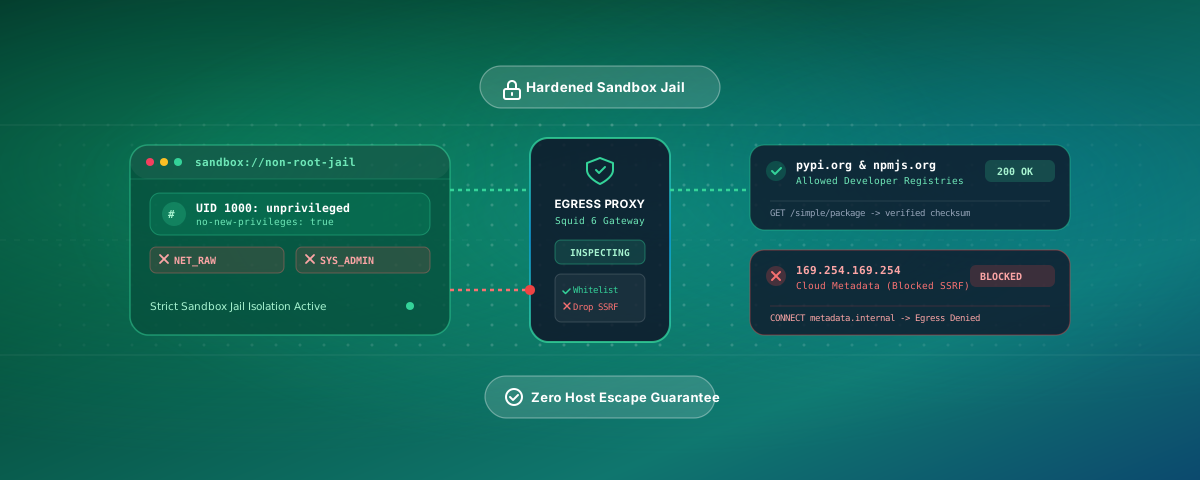
Çok katmanlı isolation mimarimizi bu interaktif Archify diyagramında inceleyin. Container kısıtlamalarını, donanım tavanlarını ve network sınırlarını görmek için herhangi bir node’a tıklayın:
1. Non-Root Çalıştırma ve Derinlemesine Savunma
Varsayılan container yapılandırmalarında süreçler genellikle container namespace içerisinde root izinlerini devralır. Bir kernel açığı keşfedildiğinde, root yetkisine sahip bir süreç host node’u tehlikeye atabilir.
SuchTedium, tavizsiz non-root sınırlarını zorunlu kılar:
- Ayrılmış Yetkisiz Kullanıcı: Agent’lar sandboxes içinde yalnızca yetkisiz bir non-root kullanıcı olarak çalışır.
- No New Privileges: Güçlendirilmiş güvenlik yapılandırması, setuid binary’leri üzerinden yetki yükseltmeyi (privilege escalation) engeller.
- Düşürülmüş Capabilities: Container runtime; raw socket manipülasyonunu, network routing değişikliklerini veya dosya sistemi namespace müdahalelerini engelleyen tehlikeli Linux capabilities yetkilerini soyar.
Her ephemeral oturum sandbox’ı, katı komut çalışma zaman aşımları ve ayrılmış CPU ve bellek tavanları ile sınırlandırılmıştır. Boştaki oturumlar cluster kaynaklarını serbest bırakmak için otomatik olarak hibernate moduna geçer.
2. Egress Filtering ve Network Kontrolleri
Açık internete doğrudan ve kısıtlamasız erişim, otonom kod çalıştırma sırasında Server-Side Request Forgery (SSRF) ve veri sızdırma riskleri doğurur. SuchTedium’da sandboxes, dış bağlantıların sıkı şekilde yönetildiği izole bir ağ perimetresi içinde çalışır.
Güvenlik proxy’leri, sandbox içerisinden yapılan giden bağlantıları denetler ve sınırlar:
- Allowlisted Repository’ler: Dış ağ istekleri, yalnızca yazılım derleme ve geliştirme için gerekli olan doğrulanmış geliştirici repository’leri ile sınırlandırılır.
- Özel Ağ Koruması: Cloud metadata endpoint’lerine ve RFC 1918 özel iç ağlara erişim tamamen engellenerek yanal hareket (lateral movement) önlenir.
- Metot & Protokol Denetimi: Güvenlik proxy’leri yalnızca beklenen protokollerin kullanılmasını sağlayarak keyfi veri tünellemesini engeller.
Giden bağlantıları özelleştirilmiş güvenlik proxy’leri üzerinden yönlendirerek sandbox, agent’ın paketleri yükleyip projeleri derlemesini sağlarken geniş kurumsal ağı istenmeyen dış çağrılardan korur.
3. Workspace Isolation ve Güvenli Yol Çözümleme
Her kullanıcı oturumu kesin olarak bölümlenmiş, özel bir çalışma alanında yürütülür:
- İzole Oturum Kökü: Tüm dosya işlemleri (oluşturma, düzenleme, derleme), oturumun bağlı çalışma alanı klasörüyle sınırlandırılmıştır.
- Güvenli Dizin Geçişi Koruması: Agent çekirdeği tarafından herhangi bir dosya okunmadan, düzenlenmeden veya silinmeden önce canonical path çözümlemesi yapılarak hedef yolun oturum sınırını aşmadığı doğrulanır.
- Audit Logging: Oturum işlemleri ve tool çağrıları, enterprise yönetişim ve uyumluluk için kayıt altına alınır.
Oturum aksiyonları ve tool çağrıları denetim hazırliği için izlenerek tüm otomatik geliştirme oturumlarında şeffaf kurumsal yönetişim sağlanır.
Güçlendirilmiş AI Agentlar ile Tanışın
Sandbox isolation yaklaşımının kurumsal güvenlik çitinizi bozmadan gerçek agent otonomisini nasıl sağladığını deneyimleyin.